「現在契約している通信会社がなくなります」
「別の会社に乗り換えれば、毎月の料金が安くなります」
突然かかってきた光回線の営業電話。そんな説明を受けた経験のある人もいるのではないでしょうか。
ところが2026年10月8日、光回線の乗り換え営業をめぐって、驚くような事件が報じられました。
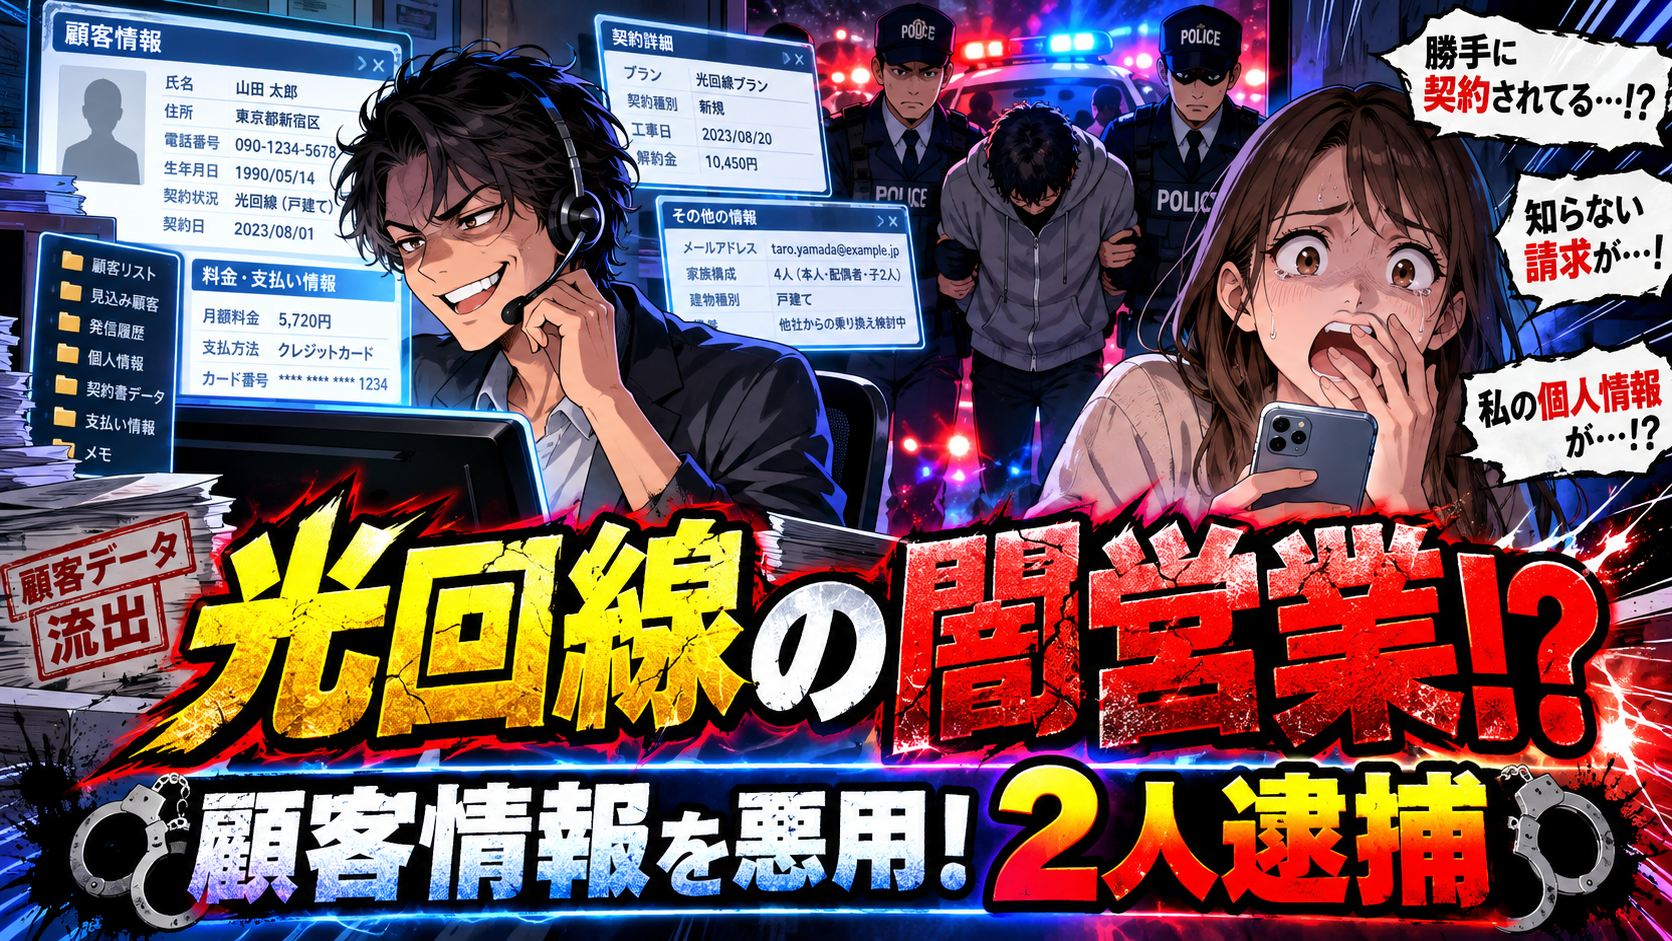
競合会社の顧客情報を不正に入手し、その情報を使って自社側への乗り換え営業を行っていた疑いで、光回線代理店の従業員2人が逮捕されたのです。
警視庁によると、一連の行為によって約2,500件の契約解除が発生し、年間約1億8,000万円の被害につながった可能性があるとされています。
さらに、情報を不正に閲覧された通信事業者のハイホーは、合計3万8,509契約への不正ログインを公表しました。
今回の事件は、単に個人情報が外部に流出したという話ではありません。
利用者から聞き出した情報で契約内容を盗み見て、それを営業活動に利用するという、悪質な手口が疑われています。
光回線代理店「オフィシャル」の従業員2人を逮捕
2026年10月8日、産経新聞やFNNなどが、警視庁による光回線代理店の従業員2人の逮捕を報じました。
逮捕されたのは、埼玉県所沢市にある光回線代理店「オフィシャル」の従業員で、40歳の男性と38歳の女性です。
容疑は、不正アクセス禁止法違反と不正競争防止法違反。
報道によると、2人は競合する通信事業者「hi-ho(ハイホー)」の顧客情報を不正に取得し、自社側への乗り換え営業に利用した疑いが持たれています。
産経新聞の報道では、名簿業者から入手した顧客名簿をもとに、ハイホーの担当者を装って電話をかけていたとされています。
警視庁は、同様の行為が繰り返されていた可能性もあるとみて捜査を進めています。
なお、逮捕された従業員の刑事責任や、会社としてどこまで関与していたのかについては、捜査や司法判断を待つ必要があります。
「会社がなくなる」と嘘の説明――不正営業の手口
今回、最も注目したいのが、顧客情報を取得するために使われたとされる営業手法です。
FNNの報道によると、容疑者らは競合会社の担当者を装い、顧客に対して会社や窓口がなくなると説明していたとされています。
営業電話を受けた人は、現在のインターネット契約が使えなくなるのではないかと不安になるでしょう。
その不安を利用して、生年月日などの本人確認情報を聞き出していた疑いがあります。
聞き出した情報で顧客のマイページへログイン
ここからが、今回の事件の特徴です。
容疑者らは、聞き出した情報を利用して、ハイホーの顧客専用ページへ不正にログインした疑いが持たれています。
ログインすれば、その利用者が現在どのようなプランを契約し、毎月いくら支払っているのかを確認できます。
つまり、相手の契約条件を把握したうえで、乗り換えを勧誘できるわけです。
産経新聞の報道では、現在の料金より1,100円安くなるとして、事業者変更を勧めた事例が紹介されています。
普通の営業なら知ることのできない競合会社の契約情報を、不正に取得して営業に利用した疑いがある。
ここが今回の事件の重大な問題です。
約2,500件の契約解除、年間1億8,000万円の被害か
FNNの報道によると、こうした行為による契約解除は約2,500件に上り、年間約1億8,000万円の被害が生じた可能性があるとされています。
ただし、この数字には注意が必要です。
年間1億8,000万円というのは、利用者の銀行口座から現金が盗まれたという意味ではありません。
不正な営業活動によって契約が解除され、通信事業者が継続して得られたはずの収益を失ったとみられることに関連した被害額です。
また、契約解除の約2,500件についても、捜査段階で関連が指摘されている数字であり、事件との因果関係や最終的な損害額がすべて確定したわけではありません。
それでも、通常の営業活動では考えられない規模の問題が浮上していることは確かです。
ハイホーが公式発表――3万8,509契約に不正ログイン
さらに2026年10月8日、株式会社ハイホーは、顧客専用サイトへの第三者による不正ログインについて公式に発表しました。
対象となったサービスは、BiZiMo光、光ギガ、CLOUD LINE、Toppa!、ダントツネット、CP WiMAXなどです。
不正ログインが確認されたのは、合計3万8,509件。
ここで重要なのは、この数字が顧客の人数ではなく、契約単位の件数だということです。
1人が複数の契約をしている場合、それぞれが別の1件として集計されています。
また、この3万8,509件すべてが、今回逮捕された2人による行為だと確定しているわけではありません。
どのような個人情報が見られたのか
ハイホーが公表した、閲覧された可能性のある情報は次のとおりです。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 契約情報
- 請求情報
- その他、マイページに表示される情報
一方で、クレジットカード情報や銀行口座情報については、対象のマイページで取り扱っていないため、今回の不正ログインによって閲覧された可能性はないとしています。
また、10月8日時点では、本件に起因する金銭被害などの二次被害は確認されていないと説明しています。
驚くべき問題――システムを破らなくても情報を盗み見られる
ここからは、今回の事件について「路上と書斎」として考えてみたいと思います。
近年、個人情報の流出事件が相次いでいます。
外部からの不正アクセス、ランサムウェア、システムの脆弱性、委託先のセキュリティ問題など、その原因はさまざまです。
しかし、今回の事件は少し違います。
ハイホーは公式発表で、システムへの侵入や脆弱性を悪用したアクセスについて、現時点では確認されていないとしています。
つまり、複雑なサイバー攻撃を使わなくても、利用者本人からログインに必要な情報を聞き出すことで、契約情報を閲覧できてしまった可能性があるのです。
これは、人間の信用や心理を利用して情報を入手する「ソーシャルエンジニアリング」と呼ばれる手口に通じます。
セキュリティを考えるとき、私たちはパスワードの複雑さや、ウイルス対策ソフトに注目しがちです。
ところが、電話をかけてくる相手を信用させるだけでも、重要な情報を入手できてしまう場合があります。
情報を守る仕組みが整っていても、本人確認の方法が悪用されれば、安全とは言い切れないのです。
電話番号・郵便番号・生年月日でログインできる仕組みを廃止
今回の問題を受け、ハイホーは不正ログインが疑われる通信元からのアクセスを遮断しました。
さらに、電話番号・郵便番号・生年月日によるログイン方式を廃止したことも明らかにしています。
この対応は非常に重要だと考えます。
電話番号や郵便番号、生年月日は、日常生活のさまざまな場面で利用する個人情報です。
名簿などから入手できる可能性もあり、本人だけが知っている秘密の情報とは限りません。
そのような情報を組み合わせるだけでログインできる仕組みには、なりすましのリスクがあります。
今回の事件は、本人確認の設計そのものを見直す必要性を示した事例とも言えるでしょう。
光回線の乗り換え電話――利用者が気をつけたいこと
光回線の営業電話がすべて悪質というわけではありません。
実際に、料金が安くなるサービスや、利用者にとってメリットのある乗り換え提案も存在します。
しかし、正当な営業と不正な勧誘を見分けることは簡単ではありません。
特に注意したいのは、「今の会社がなくなる」「契約が使えなくなる」「すぐに切り替える必要がある」といった説明です。
そのような電話がかかってきても、その場で判断する必要はありません。
一度電話を切り、現在契約している通信会社の公式サイトや、契約書に記載された窓口に自分で連絡して確認することが大切です。
また、相手に求められても、ログインIDやパスワード、生年月日などの本人確認情報を安易に伝えないよう注意が必要です。
もし不審な相手に情報を伝えてしまった場合には、公式のマイページからパスワードを変更し、登録メールアドレスなどが勝手に変更されていないか確認してください。
個人情報は、企業の売上を左右する武器にもなってしまう
今回の事件で考えさせられるのは、個人情報の価値です。
氏名や住所、電話番号だけではありません。
現在どの会社と契約しているのか、毎月いくら払っているのか、どのプランを利用しているのか。
それらの情報が分かれば、営業を仕掛ける側は、相手に合わせた提案をすることができます。
通常、競合会社の契約内容は簡単には分かりません。
だからこそ、企業は自社の顧客情報を適切に管理する必要があります。
その情報が第三者に盗み見られ、顧客を奪うための営業材料に利用されるようなことがあれば、企業間の公正な競争も、利用者の信頼も損なわれてしまいます。
今回は光回線の契約が問題になりましたが、同じような構造は、電気、ガス、保険、その他の継続契約サービスでも起こり得ます。
だからこそ、通信業界だけの問題として片付けるべきではないでしょう。
まとめ――電話一本で個人情報が営業に悪用される怖さ
2026年10月8日に報じられた今回の事件では、光回線代理店の従業員2人が不正アクセスなどの疑いで逮捕されました。
警察は、約2,500件の契約解除や年間約1億8,000万円の被害との関連を調べています。
一方、ハイホーは3万8,509契約への不正ログインを確認し、従来のログイン方式を廃止するなどの対応を進めています。
今回の問題で特に恐ろしいのは、利用者が信頼した電話の相手に、自分の契約情報を盗み見られる可能性があったことです。
インターネットの安全性は、システムの強さだけで決まるものではありません。
電話で情報を聞き出されない仕組み、なりすましを防ぐ認証方式、そして利用者自身の確認行動が必要です。
個人情報は、単なるデータではありません。私たちの生活そのものであり、企業にとっては重要な顧客資産でもあります。
今回の事件を、一部の不正な営業活動として終わらせるのではなく、個人情報がどのように悪用され得るのかを考える機会にするべきではないでしょうか。
参考資料・関連報道
株式会社ハイホー|お客様情報への第三者によるアクセスが確認された事案に関するご報告(2026年10月8日)
ITmedia NEWS・産経新聞|ライバル社に不正アクセス、顧客名簿入手し営業活動(2026年10月8日)
FNNプライムオンライン|ライバル社装いウソ電話、従業員2人を逮捕(2026年10月8日)
※本記事は2026年10月11日時点の公式発表と報道に基づいています。容疑者の刑事責任、企業側の関与、最終的な被害規模については、今後の捜査などで明らかになる可能性があります。
コメント