企業に個人情報を預けることが、これほど不安な時代になるとは思わなかった。
カーシェアリング、飲食店、通信サービス、コンビニの公式アプリ。日常的に使うサービスから、個人情報の大量漏えいが相次いでいる。
こうした事態を受け、2026年10月8日、政府が動いた。
政府は関係省庁会議を開催。古川俊治サイバー安全保障担当相は、企業に対してシステムの脆弱性対策、本人認証の強化、情報漏えい後の悪用防止などを求める方針を示した。
特に注目したいのは、企業本体だけでなく業務委託先を含めたセキュリティ対策が打ち出されたことだ。さらに、AIを使ったサイバー攻撃への対応も課題に挙がっている。
なぜ今、政府は対策強化に乗り出したのか。そして企業に預けた私たちの個人情報は、本当に守られるのだろうか。
政府が情報漏えい対策を強化へ――何が決まったのか
10月8日、政府は不正アクセスによる個人情報漏えいの続発を受け、関係省庁会議を開催した。
共同通信などの報道によると、政府が企業側に求める対策の方向性は次の通りだ。
- システムの脆弱性への対策
- 本人認証の強化
- 業務委託先を含めたセキュリティ管理
- 漏えいした個人情報の悪用防止
- AIを活用したサイバー攻撃への対応強化
また、各省庁が把握した被害事案や攻撃手法などの情報を、国家サイバー統括室(NCO)に集約する方針も示された。
各省庁が個別に把握していた情報を集め、攻撃の傾向や共通点を分析する狙いがある。
同日夜の報道では、関係省庁会議には29組織が参加し、国家サイバー統括室が近日中に対策強化を求める注意喚起を出す予定だとも伝えられた。
ただし、ここは区別しておきたい。
今回の会議によって、すべての企業に新たな罰則や一律の法的義務が導入されたわけではない。
現段階では、既存の制度に加えて企業に対策を求め、政府全体で情報を共有していく動きが中心となっている。
2026年の個人情報漏えいは、過去最悪ペース
政府が動く背景には、被害規模の異常な拡大がある。
東京商工リサーチが10月7日に公表した集計によると、上場企業とその子会社で発生した大規模な個人情報漏えいは、2026年に入って急増している。
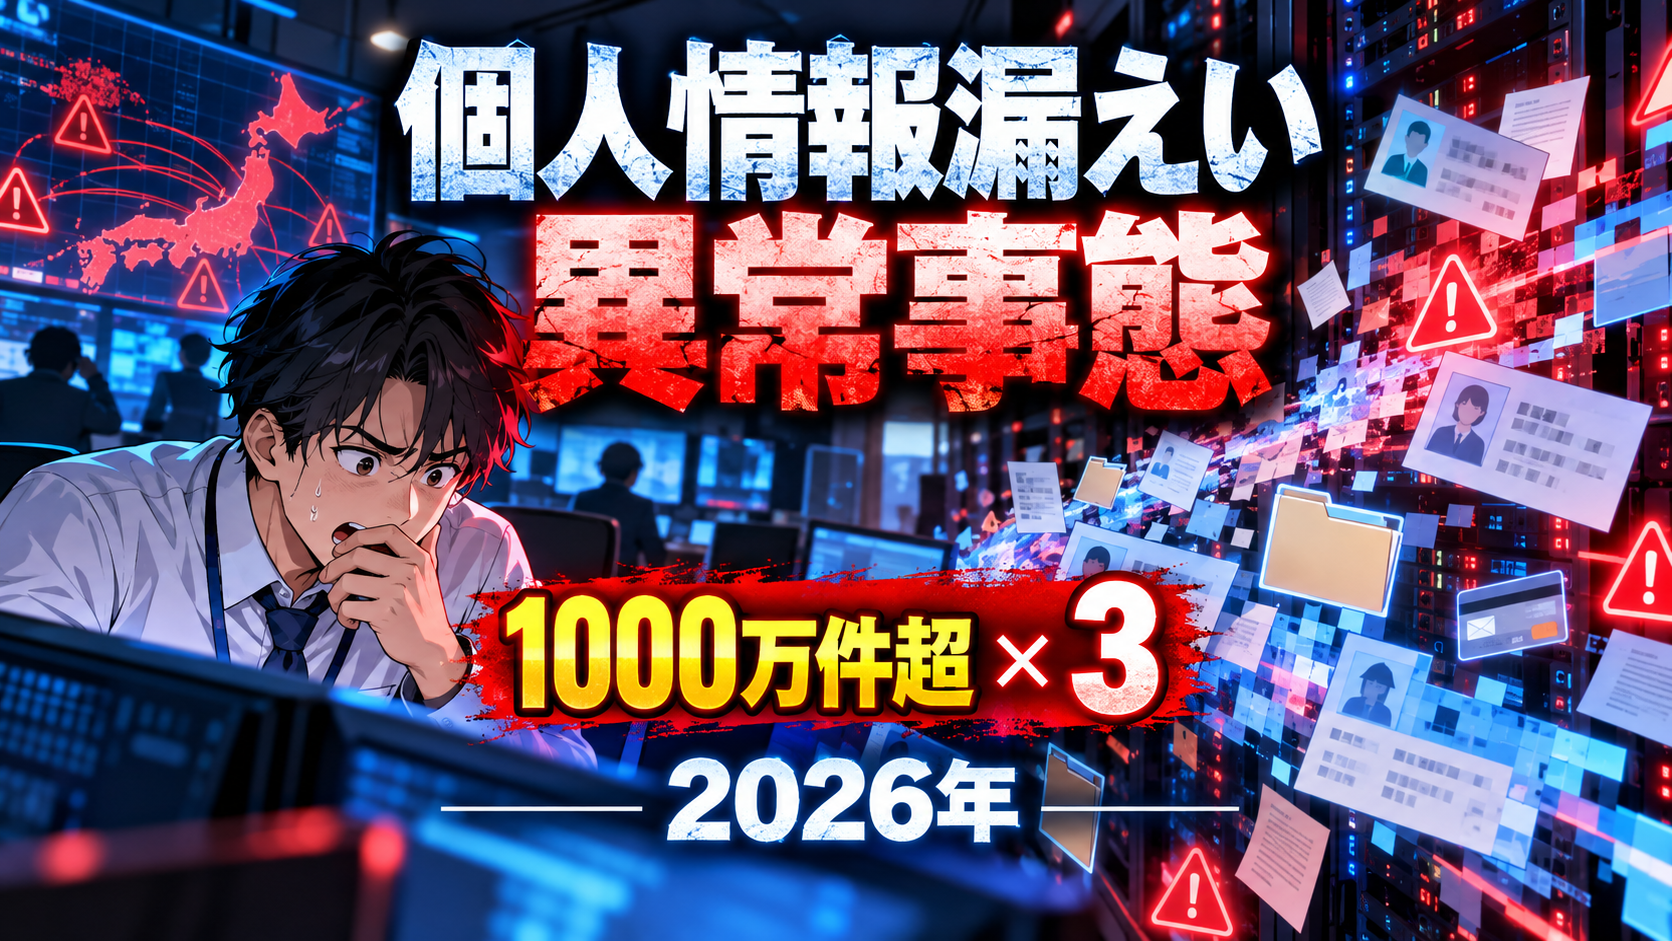
- 1,000万件以上の漏えい:2012~2025年の14年間で3件だったのに対し、2026年は10月5日までに3件
- 100万件以上の漏えい:2025年は年間6件、2026年は10月5日までに10件
- 歴代ワースト10:2026年に発生した大規模漏えいのうち5件がランクイン
2026年のわずか9か月余りで、過去14年間に発生した1,000万件以上の漏えい事故と同じ件数に達したことになる。
もちろん、これだけで攻撃の総件数が14年間分に匹敵すると断定することはできない。統計が示しているのは、特に大規模な漏えい事故の発生頻度が高まっているという事実だ。
それでも、個人情報を扱う企業にとって深刻な状況であることは間違いない。
ローソンでも215万件超の個人情報漏えいが判明
政府が関係省庁会議を開いた10月8日には、ローソンも不正アクセスによる情報漏えいを公表した。
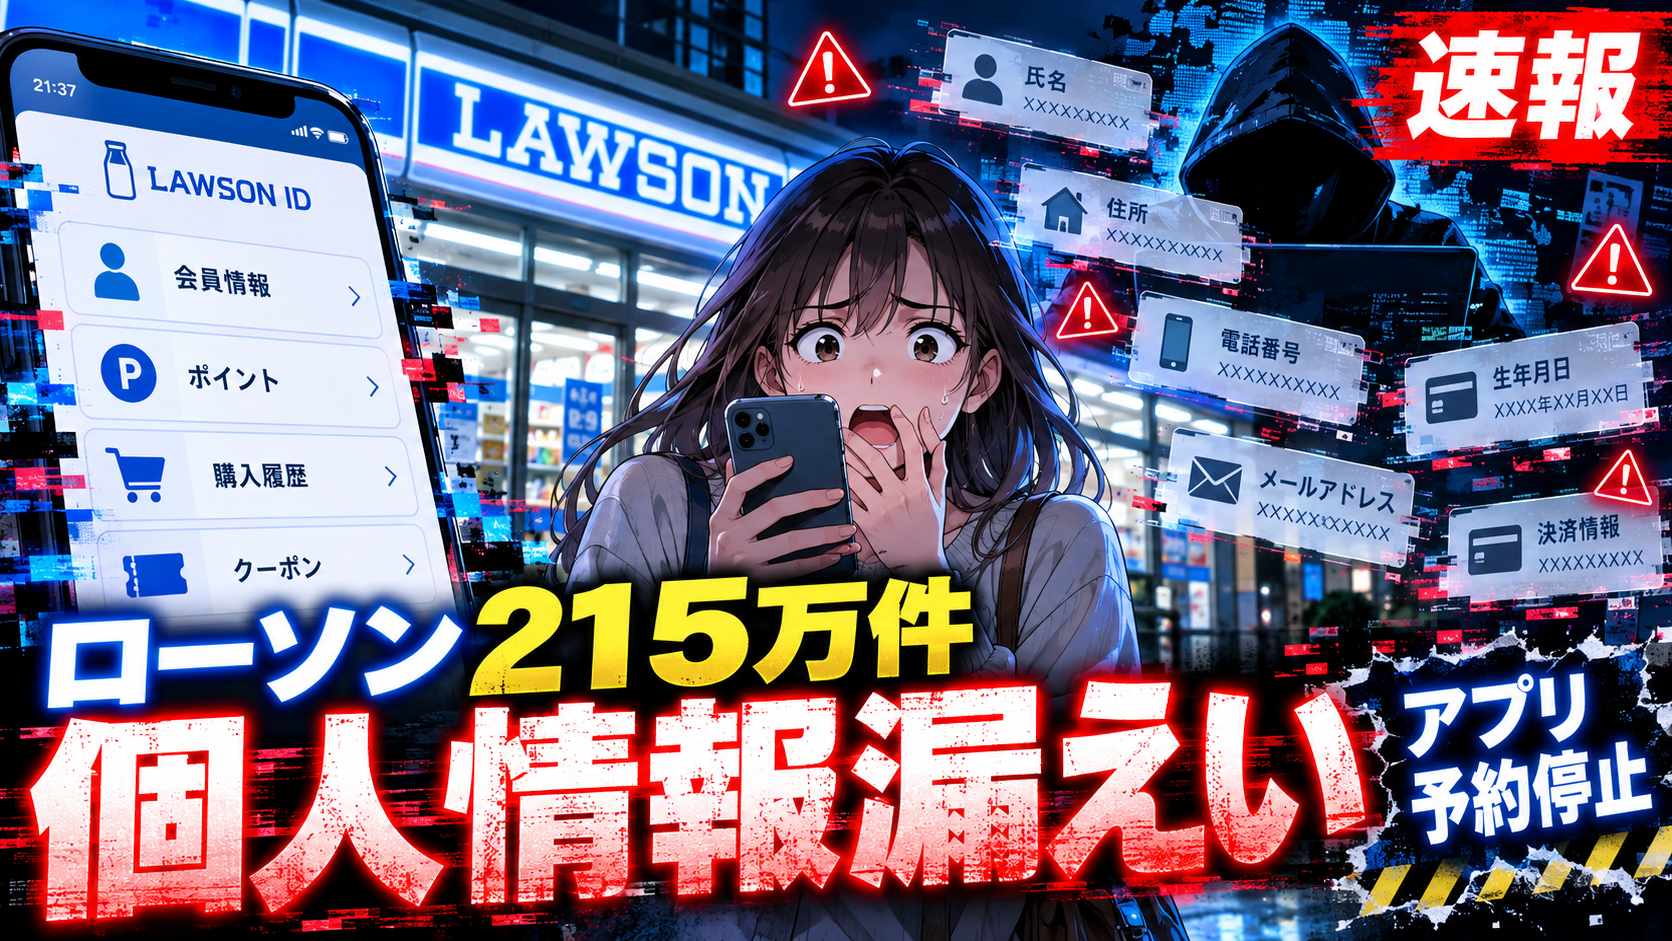
同社によると、ローソンIDで215万5,345件の個人情報が漏えい。メールアドレスや氏名のほか、登録状況に応じて住所や電話番号なども対象となる。
また、ローソンアプリ予約では26件の情報が漏えいし、その中にはクレジットカード番号の一部も含まれていた。
同社は不審なアクセス元のブロックやアプリ予約機能の停止などを実施。発表時点では、本件に起因すると考えられる不正利用や二次被害は確認されていない。
今回の問題が示しているのは、情報漏えいが特定の業界だけの問題ではなくなっているということだ。
私たちが日常的に利用しているサービスであっても、個人情報の保管や認証の仕組みに問題があれば、大量の利用者が影響を受ける可能性がある。
最大の論点は「委託先」――企業本体が安全でも十分ではない
今回の政府方針で、特に重要なのが業務委託先への対策強化だ。
企業のシステムは、必ずしも自社だけで動いているわけではない。
顧客情報の管理、注文処理、会員向けアプリ、物流、クラウドサーバーなど、さまざまな業務が外部企業のサービスを利用して運営されている。
そのため、顧客と直接契約している企業のセキュリティだけを強化しても、委託先のシステムが攻撃されれば被害が広がる恐れがある。
IDCフロンティアの攻撃では495の企業・自治体に影響
その危険性を示す事例が、10月7日に発生したIDCフロンティアのクラウドサービス障害だ。
同社は、クラウドサービス「IDCFクラウド」の一部システムがランサムウェア攻撃を受け、495の企業や自治体に影響が及んだと発表した。
10月8日の第3報では、被害を受けた一部の環境に保管されていた顧客データについて、取り出しや復元が困難な見通しであることも明らかになった。
現時点の見解では、対象データの復元は利用企業などが自ら保有するバックアップから行う必要があるという。
ここで注意したいのは、495の企業・自治体に障害の影響が及んだことと、495組織から個人情報が漏えいしたことは同じではないという点だ。
情報漏えいの有無や詳しい侵入経路は、引き続き確認が必要となる。
ニッスイの物流障害にも波及
ニッスイは10月7日、グループ会社の日水物流でシステム障害が発生し、取り扱う商品の入出荷ができない状況になっていると公表した。
原因は、同社が利用する委託先のデータセンターへの不正アクセスとみられている。
つまり、サイバー攻撃は個人情報を盗まれるだけの問題ではない。
外部のシステムが停止すれば、物流や販売など、現実の経済活動まで止まる可能性がある。
企業が外部サービスを活用すること自体が問題なのではない。問題は、委託先で事故が発生したときに、影響範囲を把握し、業務を継続・復旧できる体制が整っているかどうかだ。
AIサイバー攻撃への対応は間に合うのか?
政府が対応強化を掲げたもう一つの課題が、AIを使ったサイバー攻撃だ。
AIは、企業の業務効率を高める技術である一方、攻撃者によって悪用される可能性もある。
例えば、AIを使って自然な日本語の詐欺メールを作成したり、不正アクセスのためのプログラム作成を補助したりすることが考えられる。
以前は不自然な日本語で見抜けた詐欺メールも、文章の自然さだけを判断材料にすることは危険になっていく。
ただし、今回のローソンやIDCフロンティアなどの事件について、AIが実際に攻撃に使われたと一律に確認されたわけではない。
政府がAIを念頭に対応を強化する方針を示したことと、個別事件の攻撃手法が確定したことは分けて考える必要がある。
今後は、AIを使った攻撃の高度化に備えながら、認証、アクセス制御、監視といった基本的な対策を徹底できるかが問われる。
専門機関も警告――狙われるのはアプリだけではない
10月8日、国内のサイバーセキュリティ専門機関JPCERT/CCも、相次ぐ不正アクセスについて注意喚起を公表した。
同機関は、既知の脆弱性を探す攻撃や、アプリとサーバーの間で情報をやり取りするAPIへの不正な操作などを報告している。
さらに、一般利用者向けのアプリだけでなく、従業員向け管理システムや企業内部の分析ツールなどが狙われる事例にも言及している。
企業の利用者向け画面が正常に動いていたとしても、その裏側にある管理機能が安全とは限らない。
専門機関は、アクセス権限の適切な設定、ソフトウェアの更新、不正アクセスの監視、不要なデータの削除などを推奨している。
パスワードを複雑にするだけでなく、情報にアクセスできる範囲そのものを最小限にすることが必要なのだ。
個人情報を預けた利用者は、何をすればいいのか
情報漏えいが起きた場合、利用者にできることには限界がある。
企業内部のサーバーや委託先の管理体制は、一般の利用者が直接点検できるものではないからだ。
それでも、二次被害の危険を下げるために実行できる対策はある。
- 同じパスワードを複数のサービスで使い回さない
- 利用可能なサービスでは多要素認証を設定する
- 情報漏えいの通知を受けたら、対象情報と必要な対応を公式サイトで確認する
- 不審なメールやSMSのリンクを安易に開かない
- 使っていないサービスの退会や不要な登録情報の削除を検討する
- 決済情報が関係する場合は、カード会社の案内や利用明細を確認する
特に気を付けたいのが、漏えい事故を利用した便乗詐欺だ。
企業からの正式な通知を装い、偽サイトへ誘導してパスワードやカード情報を入力させようとする手口には注意が必要となる。
ただし、これらはあくまで利用者側の防御策であり、企業から流出した情報を元に戻せるわけではない。
利用者の自己防衛だけでは、企業側の情報管理責任を代替できない。
企業は情報を集めるだけでなく、減らすことも考えるべきだ
今回の政府対応に関連して、もう一つ注目したい論点がある。
それは、企業が保有する個人情報の量そのものだ。
企業が大量の個人情報を保有し続ければ、万が一の漏えい時に影響を受ける人も増える。
10月8日の関係省庁会議に関する報道では、国家サイバー統括室が企業に対して、必要のない個人情報を収集しないことや、利用目的を終えた情報の速やかな削除を求める方針も伝えられている。
もちろん、法令などで保存が必要な情報まで削除すればよいわけではない。
しかし、保有する必要のない情報を減らすことは、事故発生時の被害規模を小さくするための重要な考え方だ。
情報を集める仕組みと同じくらい、不要になった情報を適切に消す仕組みも求められる。
政府の対策は「要請」で終わるのか――今後の焦点
政府が対策強化に動いたことには意味がある。
しかし、重要なのは会議の開催そのものではなく、その後に企業のシステム管理がどこまで改善されるかだ。
今後、確認すべき点は次の通りである。
- 政府の注意喚起が、具体的にどのような対策を求める内容になるのか
- 企業が委託先の管理状況をどこまで把握・点検できるのか
- 攻撃手法や被害情報の共有が、実際の被害防止につながるのか
- 情報漏えいやシステム停止に備えた復旧体制が整備されるのか
- 必要に応じて、今後さらに制度面の見直しが議論されるのか
サイバー攻撃への対策には費用がかかる。しかし、対策を怠って事故が発生すれば、復旧費用だけでなく、サービス停止や顧客の信用喪失といった損失も発生する。
セキュリティは、単なるシステム担当者の仕事ではなく、経営の重要課題になっている。
まとめ|個人情報を預かる責任が、改めて問われている
2026年の個人情報漏えいは、もはや一部の企業だけで起きている問題とはいえない。
サービスを便利にするために企業が個人情報を集め、外部システムを活用するほど、管理すべき範囲も広がっていく。
今回の政府対応は、その現実に改めて向き合う動きといえる。
ただし、政府の要請だけで事故がなくなるとは限らない。実際に求められるのは、企業本体と委託先を含めた具体的な対策、そして被害が発生した場合にも業務と利用者を守る仕組みだ。
個人情報を預ける利用者には、その裏側でどのような企業がデータを扱っているのか、通常は見えない。
だからこそ、情報を集める企業が、最後まで責任を持って管理できる体制が必要なのではないだろうか。
政府の対応が実際の安全性向上につながるのか、今後も注視していきたい。
参考資料・出典
- 共同通信(熊本日日新聞)|企業に脆弱性対策要請へ、政府の関係省庁会議(2026年10月8日)
- Impress Watch|国家サイバー統括室の情報集約方針(2026年10月8日)
- 東京商工リサーチ|上場企業の個人情報漏えい統計(2026年10月7日)
- 個人情報保護委員会|大規模な漏えい等事案を踏まえた注意喚起(2026年10月7日)
- JPCERT/CC|国内組織における不正アクセスに関する注意喚起(2026年10月8日)
- ローソン|個人情報漏えいに関するお知らせ(2026年10月8日)
- IDCフロンティア|クラウド障害に関する第3報(2026年10月8日)
- ニッスイ|日水物流におけるシステム障害について(2026年10月7日)
※この記事は2026年10月8日夜までに公表された情報に基づいています。各事件の侵入経路や情報漏えいの有無など、調査中の事項があります。
コメント