2026年10月、日本のインターネット社会で看過できない出来事が起きた。
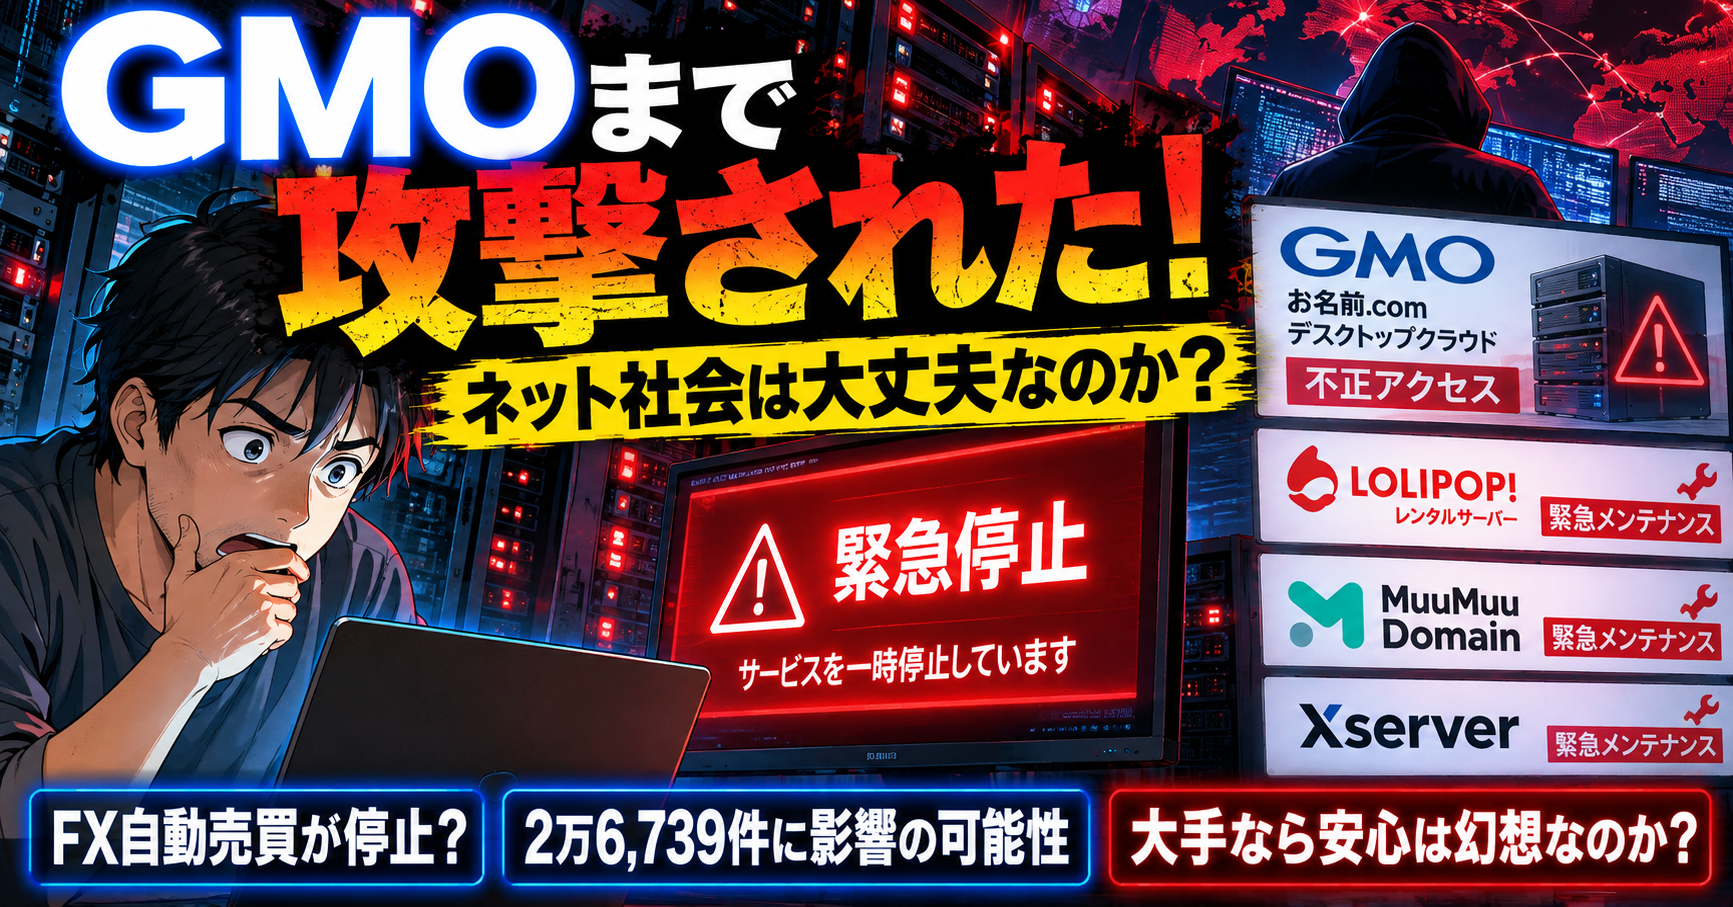
国内大手のGMOインターネットが提供する「お名前.com デスクトップクラウド」で不正アクセスが発覚。影響の可能性があるサーバーは、実に2万6,739件に上る。
しかも、同じ時期にムームードメイン、ロリポップ、エックスサーバー、さくらインターネットなど、国内のさまざまなネットサービスで緊急メンテナンスが相次いだ。
もちろん、これらがすべて同一のサイバー攻撃によるものではない。GMOの不正アクセス事件と、PHPの重大な脆弱性に対応するための予防的な停止は、明確に区別する必要がある。
それでも、ここまで多くのサービスが短期間に停止や利用制限を実施する光景には、考えさせられるものがある。
私たちは、いったい何を信用してインターネットを利用すればいいのだろうか。
GMOのサーバーに何が起きたのか?
GMOインターネットの2026年10月21日の発表によると、同社の「お名前.com デスクトップクラウド」に第三者が不正アクセスし、一部の顧客サーバー環境に不正なプログラムが設置された。
同社が発表した主な内容は次のとおりだ。
- 10月20日に不正プログラムの設置を確認
- 影響の可能性があるサーバーは2万6,739件
- サーバー内の情報が閲覧された可能性がある
- 10月21日午前4時以降、全プランを順次停止
- 発表時点で再開時期は未定
なお、GMOが預かる個人情報の漏えいや、閲覧された情報が悪用された事実は、発表時点では確認されていない。
ここで注意したいのは、2万6,739件すべてに不正プログラムが設置されたと判明したわけではないことだ。あくまで影響の可能性があるサーバー数である。
しかし、被害拡大を防ぐために全プランの停止に踏み切った事実は重い。
利用者からすれば、ある日突然、契約しているサーバーが使えなくなるのだから。
FXの自動売買を動かしていた利用者はどうなる?
今回のサービスは、一般的なホームページ公開用サーバーとは性格が異なる。
「お名前.com デスクトップクラウド」は、MetaTrader 4やMetaTrader 5などを使ったFX自動売買にも利用されるサービスだ。
自宅のパソコンを常時起動しなくても、クラウド上で売買プログラムを動かせる。24時間の自動運用を可能にすることが、この種のサービスの大きな利点である。
ところが、そのサーバーが突然停止したらどうなるのか。
自動売買プログラムが停止すれば、新規注文や自動決済、ポジション管理の一部が機能しなくなる可能性がある。
もちろん、証券会社側に送信済みの逆指値注文などは、通常、VPSが停止しても維持される。すべての損切り機能が停止するわけではない。
それでも、サーバー上で動作する売買ロジックに依存していた利用者にとっては、深刻な問題になり得る。
ここで問いたい。サーバー停止によって利用者に実際の損失が発生した場合、その責任は誰が負うのだろうか。
GMOの補償条件や利用規約については、今後の公式対応を確認する必要がある。現段階で、FX取引上の損失が補償されるとも、補償されないとも断定できない。
ただ、利用者が料金を支払っている以上、事業者には停止の理由、復旧の見通し、利用者への対応について、十分な説明が求められるはずだ。
ロリポップもムームードメインも緊急メンテナンス
さらに衝撃的だったのは、国内のインターネットサービスで相次いだ緊急メンテナンスである。
2026年10月21日、PHPの重大な脆弱性に関するセキュリティリリースが予定され、情報処理推進機構(IPA)も事前準備を呼びかけた。
PHPは、WordPressをはじめとする数多くのWebサービスで利用されるプログラミング言語だ。
ムームードメインは、PHPの脆弱性への予防措置として、サービスサイトやコントロールパネルなどを順次停止すると発表した。
ロリポップでも、セキュリティ強化のための緊急メンテナンスが実施されている。
ただし、これらの対応をGMOの不正アクセス事件と同一視してはいけない。
IPAも今回のPHP脆弱性について、注意喚起の段階で悪用した攻撃を確認しているわけではないと説明している。
実際に攻撃されたサービスと、攻撃を防ぐために予防的に停止したサービスでは、事情が異なる。
それでも、インターネットの基盤を支える共通技術に重大な問題が見つかれば、これほど多くの事業者が対応を迫られる。
その現実は、決して軽くない。
それでも私のブログは動いていた
実は、この記事を掲載する「路上と書斎」も、ロリポップのレンタルサーバーを利用している。
今回の騒動を知り、自分のブログはどうなっているのか確認した。
すると、普通に表示されていた。
最初は少し不思議だった。
ロリポップが緊急メンテナンスをしているのに、なぜブログは止まらないのか。
理由は、レンタルサーバーの管理機能と、ホームページを公開する機能が必ずしも同時に停止するわけではないからだ。
ロリポップも10月19日の公式案内で、ユーザー専用ページなどを停止する一方、ホームページの表示とメール送受信は通常どおり利用できると説明していた。
つまり、管理画面が使えなくても、読者がブログを閲覧できる場合はある。
これは安心材料だ。
しかし、もし攻撃や障害がWeb公開システム、データベース、DNSなどに及べば、話は変わってくる。
ブログそのものが表示できなくなる可能性もある。
今回、自分のブログが動いていたことは幸いだった。しかし、今後も必ず動き続ける保証ではない。
犯人は何のために攻撃するのか?
そもそも、サイバー犯罪者はなぜ企業を攻撃するのだろうか。
単純に考えれば、お金のためだろう。
しかし、現在のサイバー犯罪には、身代金の要求だけではない収益構造が存在する。
盗んだ個人情報や認証情報の売買、企業ネットワークへの侵入権限の転売、他人のサーバーを使った暗号資産の不正採掘などである。
攻撃を実行する者と、盗まれた情報を利用する者が別々という場合もある。
また、国家による諜報活動や政治的主張を目的とする攻撃も存在する。
つまり、サーバーを攻撃する動機は一つではない。
今回のGMO事件については、犯人の目的、侵入経路、不正プログラムの機能などが明らかになっていない。
したがって、金銭目的の犯罪だったと断定することはできない。
ただし、現代のサイバー犯罪では、情報やアクセス権そのものが価値を持つという現実は知っておく必要がある。
「セキュリティを強化します」だけで済むのか?
企業がサイバー攻撃を受けるたびに聞く言葉がある。
「再発防止に努めます」
「セキュリティ対策を強化します」
もちろん、対策の強化は必要だ。
しかし、利用者の立場からすれば、それだけでは十分とは言えない。
攻撃を完全に防げないのであれば、侵入された場合に被害をどこまで抑えられるのか。サービスをどれだけ早く復旧できるのか。利用者の損害をどう扱うのか。
そうした点まで含めて、事業者の信頼性を評価する必要があるのではないだろうか。
企業が攻撃されたという事実だけで、重大な管理上の過失があったと決めつけることはできない。
一方で、攻撃された企業が被害者であることと、そのサービスを利用する顧客への説明責任を負うことは両立する。
大手企業だから絶対に安全だという考え方も、大手企業が攻撃されたから無能だという決めつけも、どちらも適切ではない。
問うべきなのは、何が起き、なぜ起き、どのように被害を抑え、どう復旧するのかという具体的な対応だ。
サイバー犯罪者に白旗を振るしかないのか?
ここまで攻撃が繰り返されると、極端な話、もう防ぎようがないのではないかと思えてくる。
企業は防御を強化する。犯罪者は新たな手口を考える。そして再び攻撃が発生する。
いつまでこの繰り返しが続くのだろうか。
ただし、サイバー犯罪者が野放しになっているわけではない。
2024年には国際共同捜査「Operation Cronos」によって、ランサムウェア集団LockBitのインフラが摘発され、関係者の逮捕や起訴が行われた。
国境を越えた犯罪であっても、捜査や摘発は可能なのだ。
重要なのは、防御だけに頼らず、犯罪収益の追跡、国際捜査、被害情報の共有などを組み合わせることだろう。
サイバー犯罪を完全になくすことは難しくても、犯罪者が利益を得にくい環境を作る努力は続けなければならない。
インターネットに商売を預ける時代の危うさ
私自身、ブログを運営し、ネットを利用して事業を行っている。
ドメインを取得し、レンタルサーバーを契約し、WordPressで記事を公開する。
こうしたサービスがあるからこそ、個人でも大きな設備投資をせずに情報発信や商売ができる。
しかし、便利さの裏側には依存関係がある。
ドメイン管理会社が止まる。サーバー会社が止まる。決済サービスが止まる。
そのどれか一つが事業の重要な機能を担っていれば、自分の努力とは無関係に売上が止まる可能性がある。
では、すべてを自前で運営すればいいのか。
それも現実的ではない。個人や小規模事業者が、大手インフラ事業者と同等の設備やセキュリティ体制を維持するには、莫大な費用がかかる。
だからこそ必要なのは、外部サービスを使わないことではなく、停止を前提とした備えだ。
サイトのバックアップを別の場所に保管する。管理者アカウントの認証を強化する。重要な業務データを一社だけに預けない。復旧手順を用意する。
地味な対策かもしれない。
しかし、事業者にとって重要なのは、サイバー攻撃のニュースに驚くことよりも、実際に自分の商売を守れるかどうかである。
まとめ――大手だから安心。その言葉を疑う時代
今回のGMOへの不正アクセス事件と、PHPの重大な脆弱性を受けた国内サービスの緊急停止。
原因は同じではない。それでも、インターネット社会の脆さを考えるきっかけになったことは間違いない。
私たちは、便利さを求めて多くのサービスをネット上に移してきた。
買い物も、金融取引も、仕事も、情報発信も。
その結果、インターネットが止まることは、単に画面が表示されないという問題ではなくなった。
生活や事業、場合によっては財産に直接影響する問題になっている。
もちろん、今回の事件だけでインターネットの仕組み全体が限界に達したと断定するつもりはない。
しかし、企業が安全性を宣伝するのであれば、事故が起きたときの対応力についても説明する必要がある。
「大手だから安心」ではなく、「大手でも事故は起きる。そのとき何をしてくれるのか」。
利用者が本当に知るべきなのは、そこではないだろうか。
路上と書斎では、今後もGMOの調査結果、復旧状況、利用者への補償対応、国内外のサイバー犯罪の動向を追っていきたい。
参考資料・公式発表
- GMOインターネット:お名前.com デスクトップクラウドへの不正アクセスに関する発表
- お名前.com:第三者による不正アクセスに関するお詫びとお知らせ
- ムームードメイン:PHPの脆弱性への予防措置
- ロリポップ:セキュリティ強化に関する緊急メンテナンス
- IPA:PHPのセキュリティリリース公開予定について
※本記事は2026年10月22日時点で確認できた情報をもとに作成しています。事件の調査結果や各サービスの復旧状況は、今後変更される可能性があります。
コメント