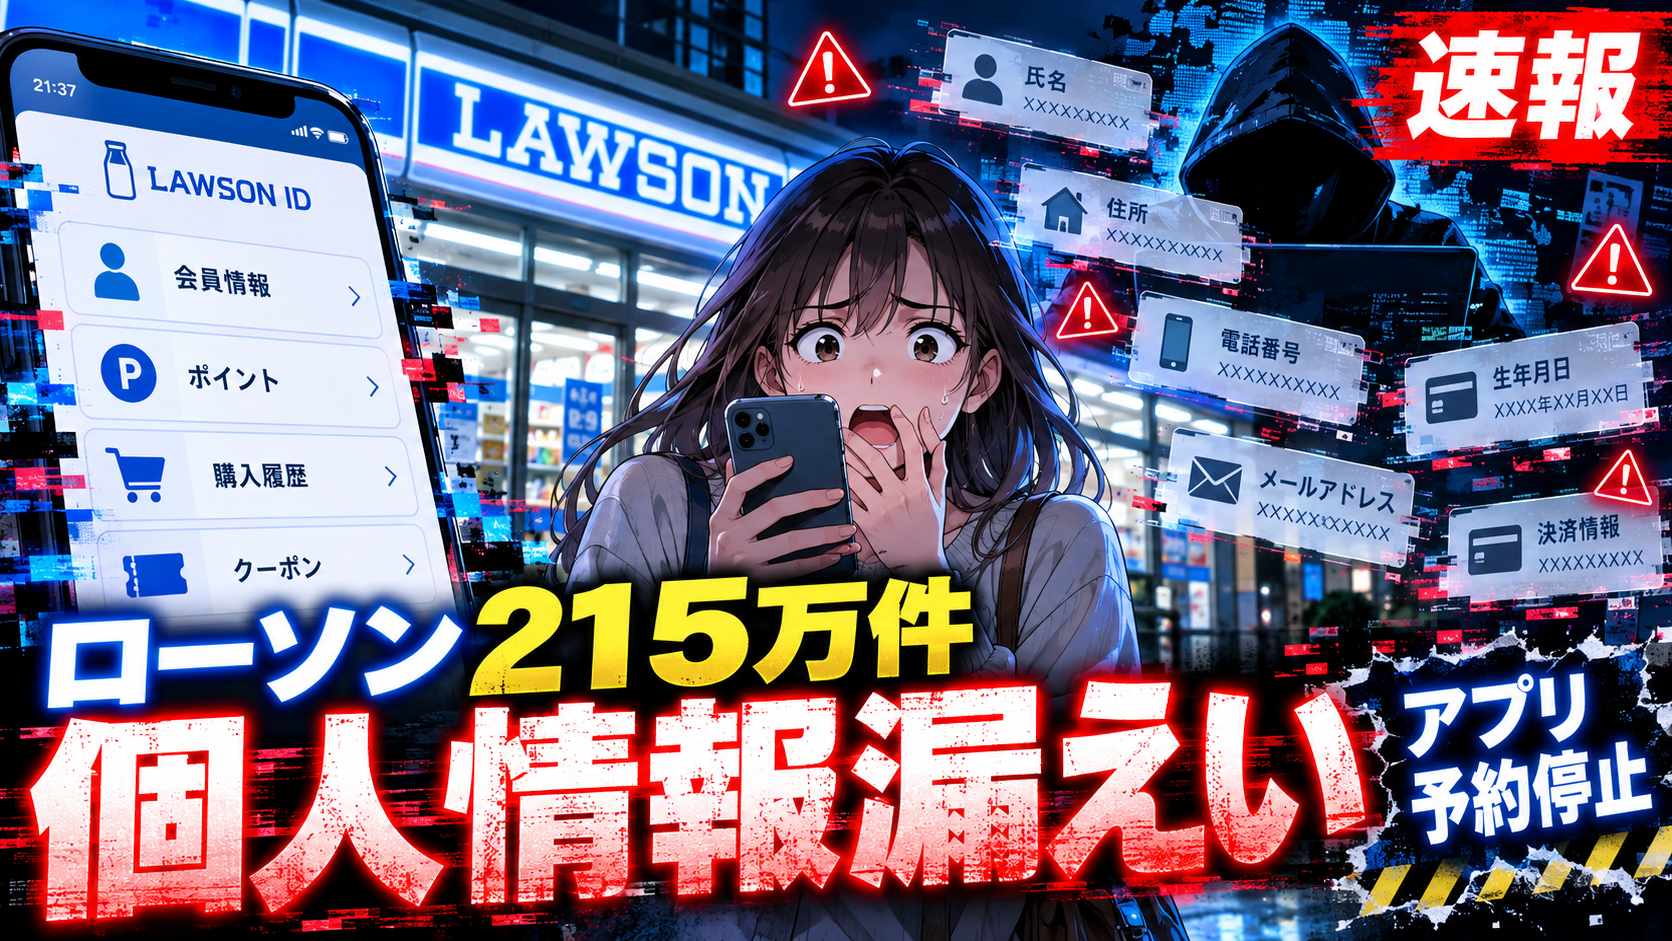
ローソンで、大規模な個人情報漏えいが明らかになりました。
株式会社ローソンは2026年10月8日、同社の「ローソンID」と「ローソンアプリ予約」に第三者から不正アクセスがあり、顧客の個人情報が漏えいしたと発表しました。
ローソンIDだけで215万5,345件。さらにアプリ予約サービスでも26件の情報が漏えいしており、その中にはクレジットカード番号の一部も含まれています。
しかもローソンは、わずか1週間前の10月1日にも、メールサーバーを第三者に不正利用され、約70万通の不審メールが送信されたことを公表したばかりです。
立て続けに表面化したセキュリティ問題。何が起きたのか、利用者は何に注意すべきなのか。公式発表をもとに整理します。
ローソンIDで215万5,345件の個人情報が漏えい
今回、漏えいが確認されたのは、ローソンのアプリやWebサービスを利用するためのアカウント「ローソンID」に関する情報です。
対象となった情報は次のとおりです。
- メールアドレス
- 氏名
- 性別
- 電話番号
- 住所
- メールマガジンの取得に関する情報
なお、性別や住所などの情報については、キャンペーン応募などで入力されている場合が対象となります。
つまり、対象となった215万件以上のアカウントで、すべての項目が漏えいしたという意味ではありません。
それでも、氏名とメールアドレス、電話番号などが組み合わされれば、本人を装った連絡や、個人に合わせた詐欺メールに悪用されるおそれがあります。
アプリ予約でも26件が漏えい、機能は停止
もう一つの対象が「ローソンアプリ予約」です。
これは、季節の催事商品などを公式アプリから事前に予約・決済できるサービスです。
こちらでは26件の情報漏えいが確認されました。
- 氏名
- 電話番号
- クレジットカード番号の一部
重要なのは、今回公表されたカード情報がクレジットカード番号の「一部」であるという点です。
現時点の発表から、カード番号全体が流出したと判断することはできません。
ローソンは被害の拡大を防ぐため、アプリ予約機能を停止しています。10月中旬の再開を予定していますが、再開時には公式サイトなどで改めて案内する方針です。
不正アクセスは9月に発生していた
ローソンが10月7日に実施した調査では、不正アクセスが次の日程で発生していたことが判明しました。
- 9月12日~14日:ローソンIDへの不正アクセス
- 9月17日:ローソンアプリ予約への不正アクセス
- 10月7日:調査で不正アクセスを確認
- 10月8日:個人情報漏えいを公表
発表によると、アプリ上で本来は利用者本人に表示される情報を守るためのセキュリティ機構が、不正アクセスを受けたとのことです。
ローソンは不審なアクセス元をブロックし、対象システムの監視やセキュリティ対策を強化するとしています。
個人情報保護委員会への報告も済ませています。
10月1日には約70万通の不審メール送信問題も
今回の発表でもう一つ注目したいのは、直前に公表された別のセキュリティ問題です。
ローソンは10月1日、同社のメールサーバーが第三者に不正利用されたと発表しました。
不正なメール送信は9月25日午後3時ごろから9月27日午後5時15分ごろまで続き、約70万通(推計)の不審な英文メールが外部に送信されました。
その多くは海外のメールアドレス宛てでしたが、一部は国内にも送信されています。
確認されたメールには「Mutual Benefit」や「RE」といった件名が使われ、金銭や個人情報の提供を求める内容が含まれていました。
こちらの事件についてローソンは、当時の調査で個人情報の流出やデータセンターへの侵入、マルウェア感染は確認されていないと説明しています。
2つの事件はつながっているのか?
ここは慎重に見る必要があります。
9月のアプリ関連システムへの不正アクセスと、メールサーバーの不正利用は、どちらもローソンに関するセキュリティ問題です。
しかし、2つの事件が同じ攻撃者によるものなのか、共通の原因が存在するのかは確認されていません。
同じ企業で短期間に問題が公表されたという事実だけで、両事件が連動していたと判断することはできません。
ただし、利用者から見れば、1週間の間に約70万通の不審メール送信問題と215万件以上の情報漏えいが相次いで公表されたことになります。
企業のセキュリティ対策や顧客情報の管理体制に対して、改めて説明が求められる状況でしょう。
ローソンアプリ利用者が今すぐ確認したいこと
ローソンは、対象となる利用者へメールで順次個別に案内するとしています。
公式発表に記載された案内メールの送信元は、次のアドレスです。
lawson_id@mailservice.lawson.jp
ただし、メールの送信元表示は偽装される場合があります。アドレスが一致しているだけで安全だと判断せず、不審なリンクは開かないようにしましょう。
利用者が注意したいのは次の点です。
- ローソンを名乗る不審なメールやSMSを安易に開かない
- メール内のリンクからパスワードやカード情報を入力しない
- 他のサービスとパスワードを使い回している場合は見直す
- カード利用明細に身に覚えのない請求がないか確認する
- 不明な点はローソン公式サイトから問い合わせる
なお、10月8日の発表時点では、今回の漏えいに起因すると考えられる不正利用や二次被害は確認されていません。
現時点で被害を過大に考える必要はありませんが、今後の不審な連絡には注意が必要です。
便利なアプリほど、個人情報管理の責任は重くなる
コンビニの公式アプリは、単にクーポンを取得するだけのものではなくなっています。
会員情報、購入に関連するサービス、キャンペーン応募、商品予約など、さまざまな機能が一つのアカウントにつながる時代です。
便利になる一方で、利用者が登録する個人情報も増えていきます。
だからこそ企業には、利便性の向上と同じくらい、個人情報を安全に保護する仕組みが求められます。
今回のローソンの問題は、すでに漏えいが確認された大規模案件です。
重要なのは、件数の大きさだけではありません。なぜ本来は本人だけに表示される情報へ第三者がアクセスできたのか。そして再発を防ぐために何を変えるのか。
ローソンには、今後の対策と調査結果について、利用者が理解できる形で継続的に説明することが期待されます。
まとめ
2026年10月8日に公表されたローソンの個人情報漏えいは、ローソンIDの215万5,345件と、アプリ予約サービスの26件が対象です。
アプリ予約機能は停止され、10月中旬の再開が予定されています。
1週間前にはメールサーバーを悪用した約70万通の不審メール送信問題も公表されていますが、両事件の関連性は確認されていません。
利用者は不審なメールやSMSに注意しつつ、ローソンの公式発表を確認しておくことが重要です。
参考資料・公式発表
※本記事は2026年10月8日時点の公式発表に基づいて作成しています。今後の調査により情報が更新される場合があります。
コメント