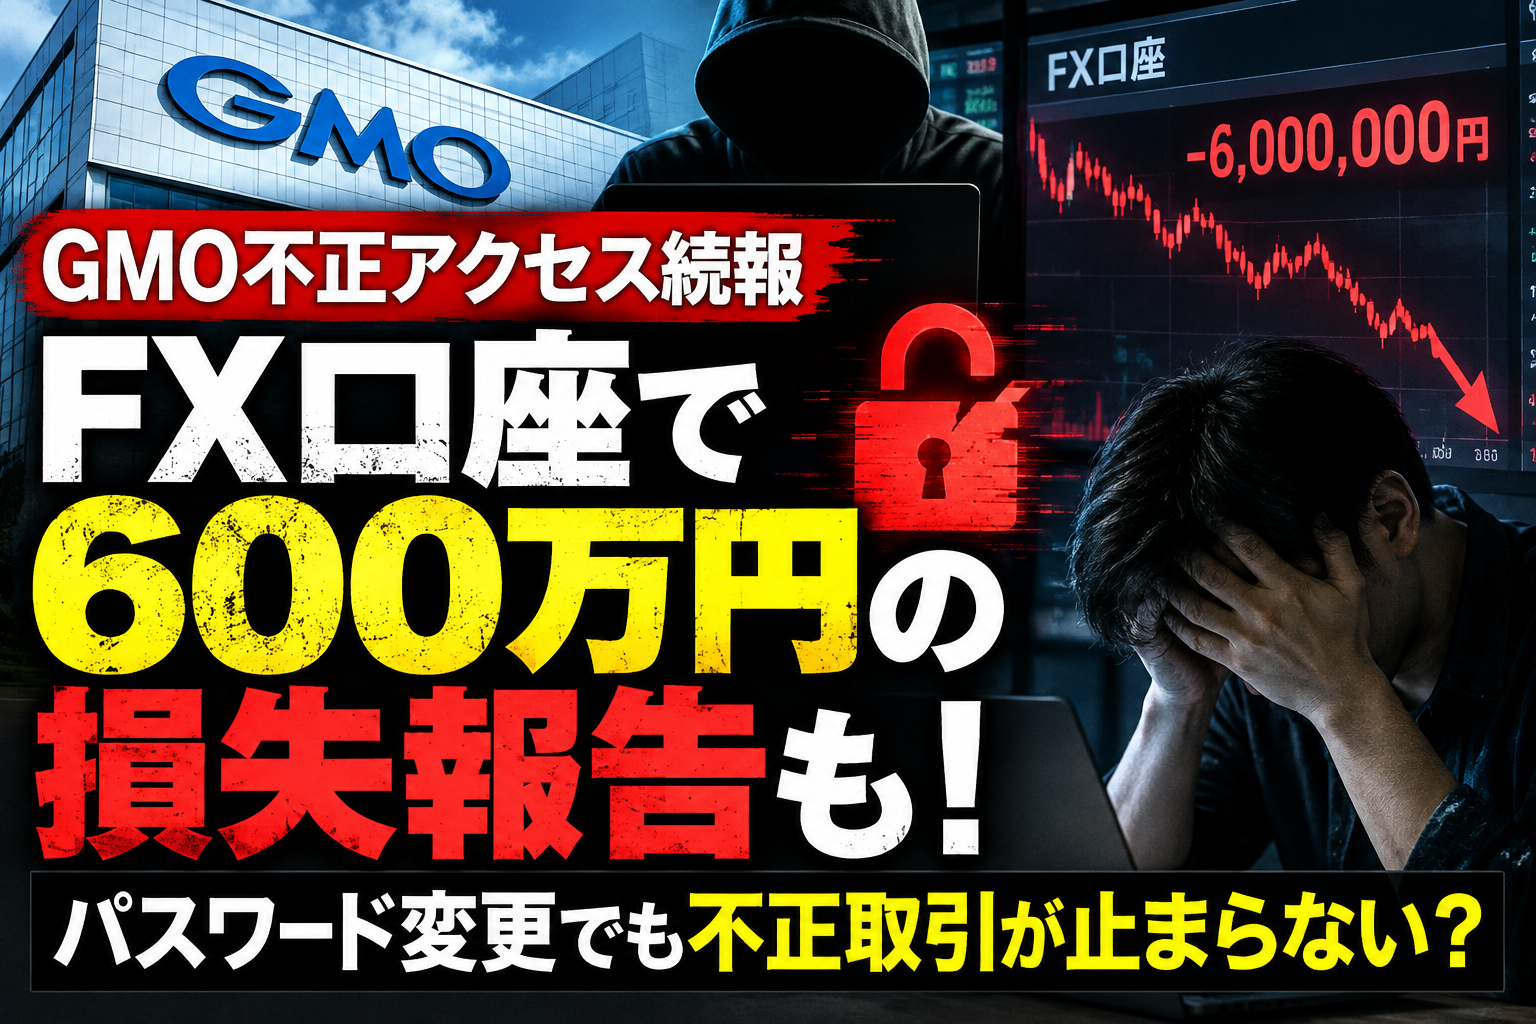
GMOインターネットの不正アクセス問題が、深刻な事態に発展しています。
今回問題になっているのは、FXの自動売買などに利用される「お名前.com デスクトップクラウド」です。
利用者からは、自分のFX口座で身に覚えのない取引が行われ、数十万円から数百万円もの損失が発生したという申告が相次いでいます。
報道によれば、55万円、230万円、さらには600万円という金額まで出ています。
ただし、これらは利用者による被害申告であり、個別の損失額や原因がすべて第三者機関によって確認されたわけではありません。
そして、今回の問題で最も理解しがたいのが、次の警告です。
「パスワードを変更しても、既存の接続が維持され、不正な操作が続く可能性がある」
一体どういうことでしょうか。
自分の口座を守るためにパスワードを変更しても、すでに侵入している第三者を追い出せない可能性があるというのです。
金融取引に関わるサービスで、これほど利用者を不安にさせる話があるでしょうか。
■ 何が起きたのか? GMO不正アクセス問題の経緯
ITmedia NEWSなどの報道によれば、今回の問題は10月19日、利用者からの問い合わせをきっかけに調査が始まりました。
その後の経緯は以下のとおりです。
- 10月19日: 利用者からの問い合わせを受け、調査開始。
- 10月20日: 一部のサーバー環境で不正なプログラムの設置を確認。
- 10月21日: 第1報を公表。全プランのサーバーを順次停止。
- 10月22日: 第2報で、取引口座の認証情報などが漏えいし、悪用された可能性に言及。
- 10月23日: 第3報で、パスワード変更後も接続が維持される危険性について追加警告が出されたとされています。
影響を受けた可能性があるサーバーは、26,739件に上ります。
これは26,739人の被害が確定したという意味ではありません。しかし、決して小規模な問題ではありません。
■ 600万円の損失申告――単なる情報漏えいでは済まない
一般的な情報漏えい事件では、氏名、住所、メールアドレス、パスワードなどが第三者に知られる危険性が問題になります。
しかし、今回の事件では、漏えいした可能性のある情報が実際の金融取引に利用された疑いがあります。
FXは、証拠金を使って、その何倍もの金額を取引できる仕組みです。
そのため、第三者が勝手に売買すれば、短時間で大きな損失が発生する可能性があります。
仮に100万円の証拠金で大きなポジションを持たされれば、相場の変動によって資金の大部分を失うことも考えられます。
これは単にパスワードを盗まれたという問題ではありません。
利用者が長年働いて蓄えた資金や、投資によって築いた資産が、本人の意思とは無関係な取引によって失われる可能性があるのです。
被害を申告している利用者にとって、極めて深刻な問題です。
■ パスワードを変えても止まらない? そんな説明で納得できるのか
ここが今回の記事で、最も問いかけたい部分です。
通常、パスワードが漏えいしたと聞けば、多くの利用者はすぐにパスワードを変更するでしょう。
ところが、今回の問題では、それだけでは十分ではない可能性が指摘されています。
なぜでしょうか。
技術的には、パスワードによる認証と、認証後に維持される接続は別の仕組みだからです。
例えば、第三者が不正にログインした後、その接続が維持されていた場合、利用者がパスワードを変更しても、既存の接続が直ちに無効になるとは限りません。
つまり、パスワード変更は新しいログインを防ぐ対策にはなっても、すでに成立している接続を終了させる対策とは限らないのです。
理屈は分かります。
しかし、利用者にとって重要なのは技術的な仕組みの説明だけではありません。
「自分のお金を守るために、何をすれば確実に不正な操作を止められるのか」
この問いに対して、サービス提供者は具体的で実行可能な方法を示す必要があります。
特に金融取引に利用される環境では、認証情報の変更、接続の切断、取引停止などがどのように連動するのかが重要です。
■ GMOのクラウドとFX会社の口座は別物
ここは混同してはいけません。
今回問題となっている「お名前.com デスクトップクラウド」は、FX会社そのものではありません。
FXの自動売買ソフトなどを24時間稼働させるための、仮想的なWindows環境を提供するサービスです。
利用者は、この環境にMetaTraderなどの取引ソフトを設置し、FX会社の取引口座に接続して利用します。
つまり、関係する仕組みは大きく分けて3つあります。
- GMOが提供するクラウド環境
- クラウド上で稼働するFX取引ソフト
- 実際の資金を管理するFX会社の取引口座
この違いは、今後の補償問題を考えるうえでも重要です。
不正アクセスの侵入経路、取引口座の認証情報の管理状況、不正な注文が成立した経緯などを調べなければ、どの事業者にどのような責任があるのかは判断できません。
ただし、利用者から見れば、自分が契約したサービスを使っていた結果、資金を失った可能性があるという現実があります。
事業者間の責任分担が複雑だからといって、利用者への説明が後回しになってよいわけではありません。
■ 600万円を失ったと訴える利用者に、誰が説明するのか
仮に600万円の損失申告が事実であり、その原因が第三者による不正取引だったと確認された場合、重大な問題が残ります。
その損失を誰が負担するのでしょうか。
GMOでしょうか。
FX会社でしょうか。
それとも利用者自身でしょうか。
現段階では、個別の損失についてGMO側の法的責任や補償義務が確定したわけではありません。
しかし、サービス提供者がどのような安全対策を講じていたのか、異常を把握してからどのように対応したのかは、責任を検討するうえで重要な論点になります。
企業がクラウドサービスを提供し、その利用料を受け取っている以上、安全性について説明する責任はあります。
もちろん、あらゆるサイバー攻撃を完全に防ぐことは難しいでしょう。
しかし、攻撃を受けた後にどれだけ迅速に被害を封じ込められるかは、企業の危機管理能力を評価する重要な基準です。
■ 今回の問題で利用者が取るべき行動
今回のような不正アクセスでは、パスワードを変更するだけで安全が回復したと考えるのは危険です。
GMOが案内している対策に加え、取引口座を提供するFX会社にも直接確認する必要があります。
特に重要なのは、取引履歴と残高を確認し、身に覚えのない注文や決済がないか調べることです。
不審な取引が確認された場合には、取引会社に直ちに連絡し、注文停止、接続の無効化、認証情報の変更など、利用できる緊急措置を確認する必要があります。
また、被害が疑われる場合は、取引履歴、通知メール、問い合わせ記録などを保存しておくことも重要です。
自動売買ソフトの再稼働についても、安全性が確認されるまでは慎重に判断すべきでしょう。
■ 大企業だから安心という時代は終わったのか
今回の事件で改めて考えさせられるのは、企業の規模と安全性の関係です。
GMOは、日本のインターネット業界で長い実績を持つ企業グループです。
多くの利用者が、その知名度や事業規模を信用してサービスを利用してきたはずです。
しかし、大企業であっても不正アクセスの被害に遭うことはあります。
問題は、その事実だけではありません。
利用者の金融資産にまで影響が及ぶ可能性があるサービスについて、どのような防御策を講じ、異常が起きたときにどこまで被害を防げる設計になっていたのか。
そこが問われています。
クラウドサービスは便利です。
自宅のパソコンを24時間動かさなくても、自動売買を続けられます。
しかし、その便利さの裏側では、重要な認証情報や取引環境を外部事業者の管理するシステムに預けることになります。
便利さと引き換えに、どのようなリスクを負っているのか。
今回の事件は、その現実を突きつけています。
■ 路上と書斎の視点――パスワードを変えても守れないなら、利用者はどうすればいいのか
今回のGMO不正アクセス問題について、最も疑問に思うのは、やはりパスワードの問題です。
パスワードが漏れた。
だから変更してください。
ここまでは理解できます。
ところが、変更しても第三者による操作が続く可能性があるというのです。
それでは、一体何のためのパスワード変更なのでしょうか。
技術的な事情があることは理解できます。
しかし、一般の利用者がそんな仕組みまで理解して、自分で不正接続を完全に遮断しなければならないのでしょうか。
金融取引では、一度失われた資金を取り戻すことが容易ではありません。
だからこそ、事業者には通常のインターネットサービス以上に、迅速な危機対応と明確な説明が求められます。
今回の問題について、GMOには今後、少なくとも次の点を明らかにしてほしいと思います。
- 不正アクセスの侵入経路と原因
- 認証情報がどのように取得された可能性があるのか
- パスワード変更後も接続が維持される仕組みと、その遮断方法
- 不正取引の申告件数と確認された被害規模
- 利用者の損失に対する対応方針
- 同様の被害を防ぐための再発防止策
サイバー攻撃の犯人に責任があることは当然です。
しかし、それとは別に、サービスを提供する企業の安全管理と事故対応が適切だったかどうかも検証されなければなりません。
利用者が求めているのは、難しい技術用語ではなく、自分のお金を守れる仕組みと、被害が起きた場合の明確な説明ではないでしょうか。
今回の問題は、GMO一社だけの問題として終わらせるべきではありません。
クラウド上に重要な情報や取引環境を預ける時代に、企業は利用者の資産をどこまで守れるのか。
その責任を問う事件として、今後の調査結果と対応を追い続ける必要があります。
参考資料
- GMOインターネット・不正アクセスに関する第3報(2026年10月23日)
- ITmedia NEWS・FX自動売買VPSの不正アクセスと利用者の損失申告(2026年10月23日)
- TBS NEWS DIG・FX利用者の被害申告
※本記事は2026年10月24日時点の公表情報・報道を基に構成しています。個別の被害申告額は確定損害額を意味せず、攻撃者の身元や事業者の法的責任についても断定していません。
コメント