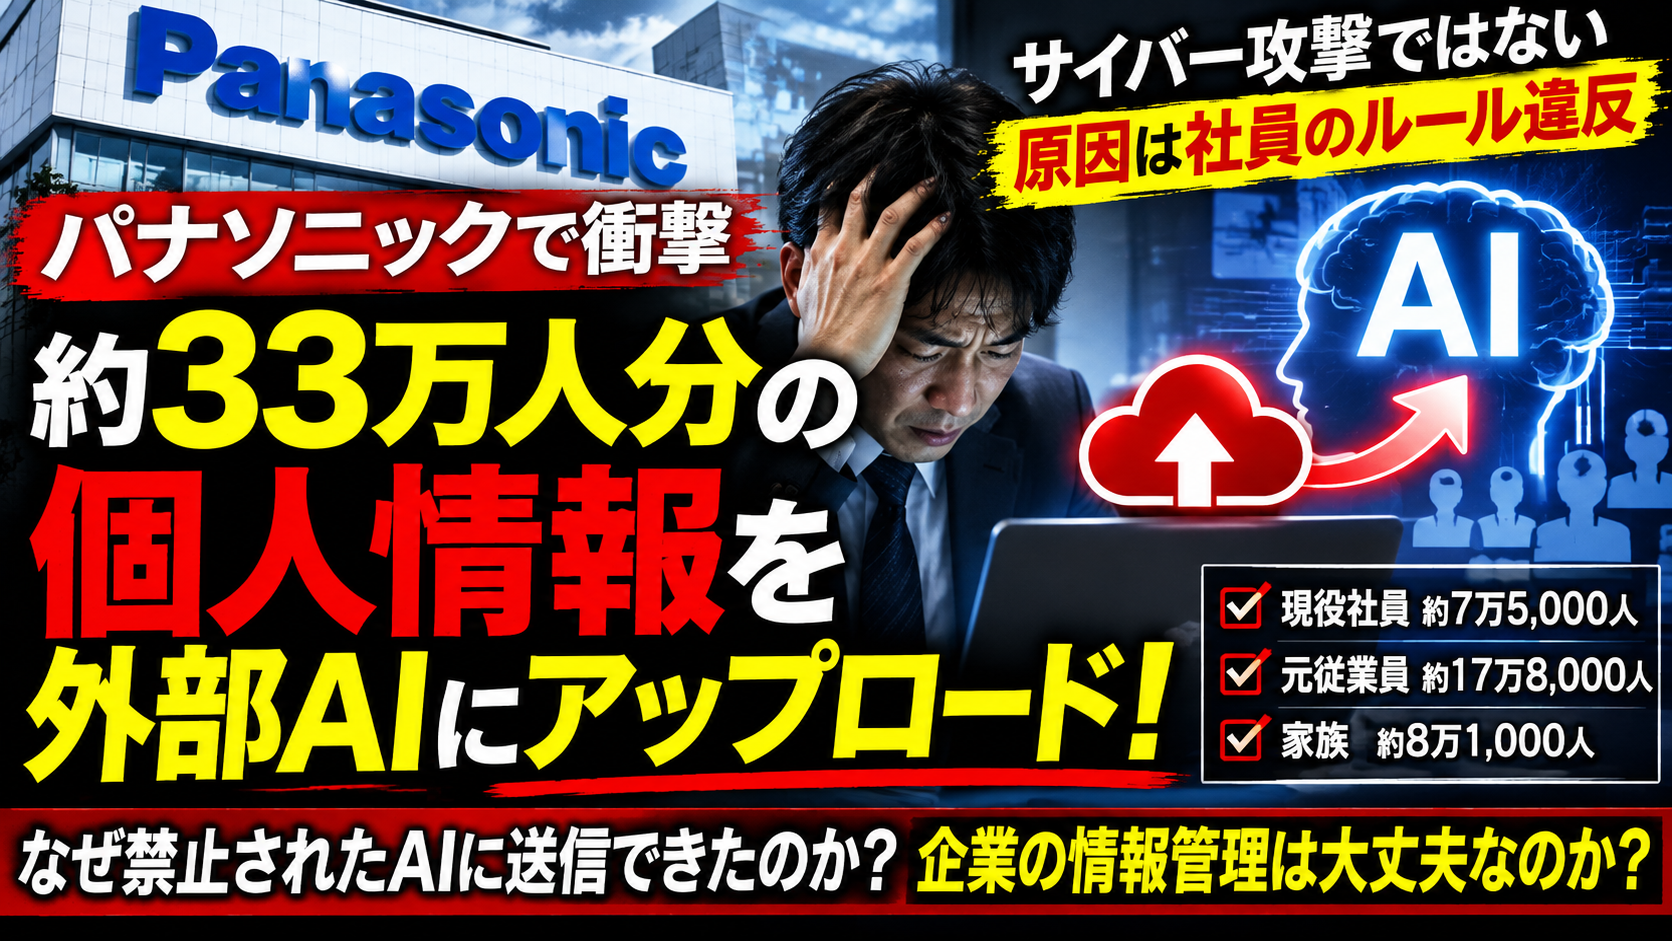
日本を代表する大企業、パナソニックグループで、驚くべき個人情報管理の問題が発覚しました。
2026年10月23日、パナソニック オペレーショナルエクセレンス株式会社は、人事情報システムの導入プロジェクトに関わるメンバーが、従業員や元従業員、その家族の個人情報を、会社が利用を禁止している外部生成AIサービスにアップロードしたと公表しました。
対象者は合計で約33万4,000人。
しかし、今回の問題で注目すべきなのは、人数だけではありません。
外部からのサイバー攻撃ではなく、社内の人間が禁止されたサービスに情報を送信したということです。
会社のルールで禁止されていたのに、なぜ大量の個人情報を外部に送信できたのでしょうか。
■ 約33万4,000人――現役社員だけでなく退職者や家族も
公式発表による対象人数は以下のとおりです。
| 対象 | 人数 |
|---|---|
| 現役従業員 | 約75,000人 |
| 元従業員 | 約178,000人 |
| 現役従業員の家族 | 約55,000人 |
| 元従業員の家族 | 約26,000人 |
| 合計 | 約334,000人 |
特に注目したいのが、元従業員の情報です。
1978年度以降の退職者まで含まれています。
つまり、何十年も前にパナソニックグループを退職した人の情報まで、今回の問題の対象になっているのです。
現役社員と元社員については、社員番号、住所、電話番号、メールアドレスなどが対象です。会社の発表によると、この区分のデータには氏名は含まれていません。
一方、家族の情報には、緊急連絡先として登録された氏名、住所、電話番号、メールアドレスが含まれています。
ここで考えたいのは、会社を退職した後も、企業が個人情報を長期間保有し続けるという現実です。
退職した本人だけでなく、その家族の情報まで含まれているのですから、管理責任は決して軽くありません。
■ なぜ禁止されている生成AIを使ったのか
今回の問題が発生したのは、人事情報システムの導入プロジェクトです。
パナソニック オペレーショナルエクセレンスと、子会社のパナソニック デジタルが進めていた業務の中で発生しました。
公式発表では、プロジェクトメンバーが禁止された外部生成AIサービスにデータをアップロードしたことが明らかにされています。
ただし、なぜその担当者が外部AIを利用したのか、どのような作業を行おうとしていたのかについては、詳しい説明がありません。
ここは今後の調査で明らかにしてほしい部分です。
例えば、データ整理、システム設計、プログラム作成、分析作業など、生成AIを利用する目的はいくつも考えられます。
しかし、実際の利用目的が公表されていない以上、特定の作業を行っていたと断定することはできません。
重要なのは、業務を効率化するためだったとしても、個人情報を外部サービスに送信してよい理由にはならないということです。
■ 会社が禁止していたのに、なぜ送信できたのか
私は今回、ここが最も重要な問題だと考えています。
企業が「外部の生成AIに個人情報を入力してはいけない」とルールを定めることはできます。
しかし、そのルールを社員が守らなかった場合、どうなるのでしょうか。
今回のように、担当者が大量のデータを扱える立場にあり、外部サービスへアップロードできる環境だったとすれば、ルールだけでは情報を守れなかったことになります。
企業の情報管理には、教育や規則だけでなく、技術的な対策も必要です。
例えば、外部サービスへの機密情報の送信を検知・制御する仕組みや、業務担当者が必要以上のデータを取得できない権限管理などです。
ただし、パナソニックが具体的にどのような技術的対策を導入していたのかは、今回の公式発表だけでは分かりません。
そのため、対策が一切存在しなかったと断定することはできません。
それでも、禁止されたサービスへのアップロードが実際に発生した以上、既存の管理体制が十分に機能していたのかは検証する必要があります。
■ AIに学習されたのか? パナソニックの説明
ここは誤解してはいけません。
今回、個人情報が外部生成AIに送信されたことは事実ですが、それが一般公開されたり、AIの学習に利用されたりしたと確認されたわけではありません。
パナソニックは、サービス提供事業者への確認結果として、アップロード時にはAI学習への利用機能が無効になっていたと説明しています。
また、チャット履歴などの削除対応も行われました。
ただし、データを削除した後も、サービス事業者側ではセキュリティや法令順守のため、30日間保持される仕組みだったといいます。
会社の発表では、2026年10月25日以降、当該データは事業者側でも保持されなくなると説明されています。
現時点で、一般公開や具体的な不正利用の被害は確認されていません。
この点は正確に理解する必要があります。
外部AIへの送信は確認されていますが、第三者による悪用が確認された事件ではありません。
しかし、結果的に悪用が確認されなかったとしても、禁止された個人情報の外部送信が許されるわけではありません。
■ 9月29日に報告、10月23日に公表
パナソニックは、今回の事案について2026年9月29日に個人情報保護委員会へ報告しています。
そして、公式サイトで公表したのは10月23日でした。
この間には24日間あります。
もちろん、事実関係の調査や外部サービス事業者への確認、削除対応などに時間を要した可能性があります。
しかし、約33万4,000人もの個人情報が関係する問題です。
対象者への通知や公表のタイミングが適切だったのかについても、説明が求められるでしょう。
なお、今回の公式発表は、個人情報保護法に基づく本人通知の代替措置として行われています。
パナソニックは、対象者が現時点で対応する必要はないと案内しています。
■ 生成AIは便利だが、企業の機密情報まで入力してよいわけではない
生成AIは、文章作成、データ分析、プログラム作成など、さまざまな業務に利用できます。
実際に、仕事の効率を大きく改善できる技術です。
しかし、利用者が入力する情報によっては、大きなリスクが生まれます。
例えば、顧客名簿、従業員情報、取引先との契約内容、未公開の経営情報などです。
これらを外部サービスへ入力すれば、企業が管理する環境の外に情報を送ることになります。
生成AIサービスによって、入力情報の保存期間、学習利用、管理方法、契約条件は異なります。
したがって、すべての生成AIが危険というわけではありません。
問題は、企業がどのサービスを許可し、どの情報を入力できるようにするのか、その管理が徹底されているかどうかです。
■ 社員だけの責任で終わらせてよいのか
今回、直接的な原因となったのは、プロジェクトメンバーによるルール違反です。
その行為について、本人の責任が問われるのは当然でしょう。
しかし、それだけで終わらせてよいのでしょうか。
約33万4,000人分の個人情報を含むデータを扱う業務であれば、企業側にも厳格な管理が求められます。
誰が情報にアクセスできるのか。
どの範囲までデータを取得できるのか。
外部への送信を検知できるのか。
禁止されたサービスへのアクセスを制限できるのか。
これらは、社員の注意力だけに頼るべき問題ではありません。
今回の公式発表では、個人情報の取り扱いルールや生成AIの利用管理を見直し、教育・啓発を強化するとしています。
ただ、教育を強化するだけでは、同じ問題が再発しない保証にはなりません。
社員がルールを破ろうとしても、重大な情報流出につながりにくい仕組みを構築すること。
それこそが、企業に求められる再発防止策ではないでしょうか。
■ 路上と書斎の視点――本当に恐ろしいのは、社内から情報が出ていくこと
先日、GMOインターネットの不正アクセス問題を取り上げました。
GMOの問題では、外部からの攻撃によって、利用者の金融資産にまで被害が及んだ可能性が報じられています。
一方、今回のパナソニックの問題は、外部から攻撃されたわけではありません。
社内のプロジェクトメンバーが、禁止された生成AIサービスに情報をアップロードしたのです。
この違いは非常に大きいと思います。
外部からの攻撃を防ぐために、企業は多額の費用をかけてセキュリティ対策を実施しています。
しかし、社内の人間が大量の個人情報を外部に送信できてしまうのであれば、外部攻撃への対策だけでは十分とはいえません。
今回の事件を、単に「社員が悪かった」で終わらせるのは簡単です。
しかし、それでは根本的な問題が残ります。
なぜ禁止されているサービスを利用できたのか。
なぜ大量の個人情報を送信できたのか。
送信される前に止める方法はなかったのか。
そして、なぜ1978年度以降の退職者まで含む大量の個人情報が、その業務で扱われていたのか。
こうした疑問に答えることが、再発防止の第一歩になるはずです。
生成AIが普及すればするほど、同じような問題は別の企業でも起こり得ます。
問題はAIそのものではありません。AIを利用する人間と、それを管理する企業の仕組みです。
パナソニックには、単なる謝罪や社員教育だけではなく、今回の情報送信が可能だった原因と、具体的な再発防止策を明らかにしてほしいと思います。
参考資料
パナソニック ホールディングス公式サイト(2026年10月23日)
外部生成AIサービスへの個人情報アップロードに関するお詫びとお知らせ
※本記事は2026年10月25日時点の公式発表を基に作成しています。個人情報の一般公開や具体的な不正利用は確認されていません。また、使用された生成AIサービス名、担当者の具体的な利用目的、社内の技術的な管理体制については未公表です。
コメント