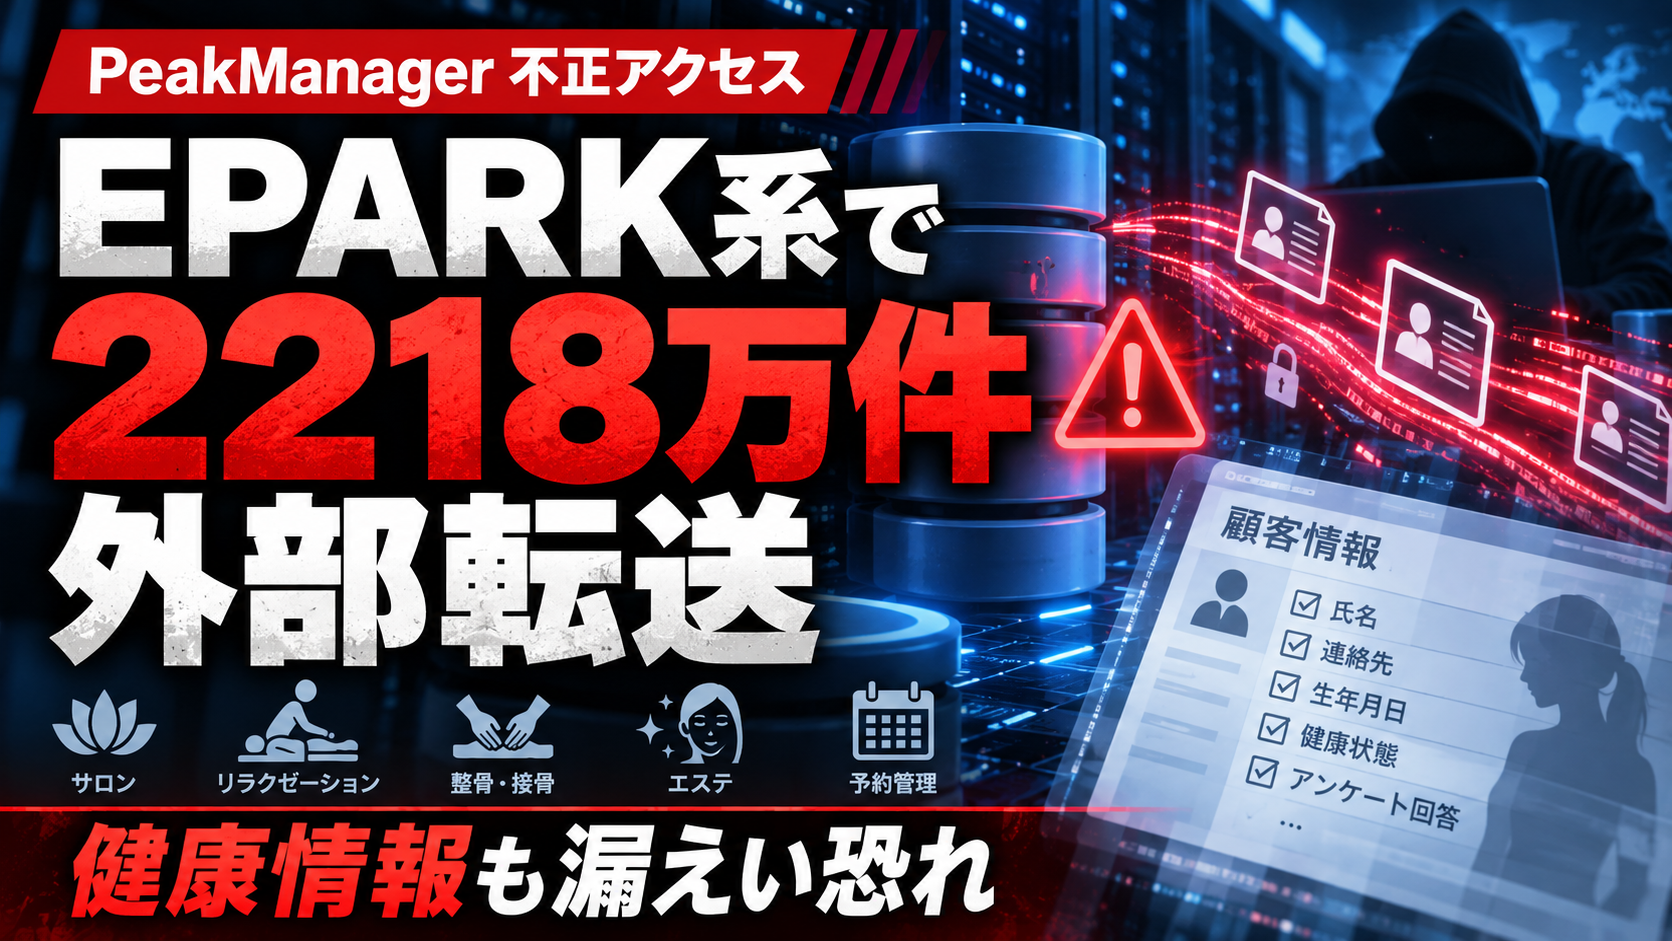
EPARKグループの株式会社EPARKリラク&エステは2026年9月24日、予約・顧客管理プラットフォーム「PeakManager(ピークマネージャー)」に対する不正アクセスについて第二報を公表しました。
7月31日の第一報では、約3,300万レコードの個人情報について「漏えいした可能性がある」とされていました。
しかし今回、外部専門機関によるフォレンジック調査によって、顧客情報を保管するデータベース内の情報が実際に外部へ転送されていたことが確認されました。
つまり今回の第二報は、単なる「漏えいの可能性」の続報ではありません。
個人情報が外部へ持ち出されたことが確認されたという、事態が一段進んだ発表です。
約3,300万レコードから約2,218万レコードへ精査
第一報では、漏えいした可能性のあるデータとして約3,300万レコードが公表されていました。
EPARKリラク&エステはその後、電話番号やメールアドレスが一致するデータを同一人物と判断するなど、可能な範囲で重複除外や名寄せを実施。
その結果、今回の第二報では約2,218万レコードであることが確認されました。
ただし、ここで注意したいのは「3,300万件から2,218万件に被害が減った」という意味ではないことです。
PeakManagerでは、店舗ごとに顧客情報が入力されます。同じ利用者が複数店舗を利用していた場合、別々のレコードとして登録されているケースがあります。
さらに電話番号やメールアドレスが登録されていなければ、同姓同名であっても同一人物だと判断できません。
そのためEPARKリラク&エステは、約2,218万レコードを正確な被害人数へ換算することは困難としており、その内容を個人情報保護委員会にも報告しています。
氏名・住所・電話番号だけではない
今回明らかになった漏えい項目は、一般的な顧客情報だけではありません。
- 氏名、フリガナ
- 生年月日、性別
- 住所
- 電話番号
- メールアドレス
- 店舗側が施術の申し送りなどとして入力した備考欄の情報
そして、この備考欄には健康状態など「要配慮個人情報」に該当する情報も一部含まれていたことが確認されています。
すべてのレコードにこれらすべての情報が登録されていたわけではありませんが、今回の問題が単なる氏名やメールアドレスの流出にとどまらない点は重要です。
整体・エステ・接骨・鍼灸などで使われるシステム
PeakManagerは、リラクゼーションサロン、整体院、エステサロン、接骨院、鍼灸院など向けに提供されている予約・顧客管理システムです。
予約管理だけでなく顧客台帳や来店履歴、施術記録などを管理でき、デジタル問診票・同意書を扱う機能も提供されています。
そのため今回の問題では、利用者自身が「EPARKのサイトやアプリを使ったかどうか」だけで対象を判断できない可能性があります。
PeakManagerは、加盟店側が顧客情報を入力・管理する仕組みだからです。
自分ではEPARKを利用した覚えがなくても、過去に利用した整体院、リラクゼーションサロン、エステ、接骨院、鍼灸院などがPeakManagerを利用していれば、情報が登録されている可能性があります。
Re.Ra.Kuなどの導入事例も掲載
PeakManagerの公式サイトでは、導入事例としてRe.Ra.Kuを展開するメディロムや、カラダファクトリーを展開するファクトリージャパングループなどが紹介されています。
ただし、ここは注意が必要です。
これらのブランドの全店舗や全利用者が今回の漏えい対象だったと第二報で発表されたわけではありません。
どの加盟店、どの店舗、どの期間の利用者が対象になっているのかは、9月24日時点の第二報だけでは特定できません。
「PeakManagerを導入したことがある企業」と「今回の漏えい対象者」は分けて考える必要があります。
クレジットカード情報について第一報を訂正
もう一つ見逃せない変更があります。
7月31日の第一報では、対象データベースにクレジットカード情報は含まれていないと発表されていました。
ところが今回、備考欄を詳しく調査した結果、クレジットカード情報に該当する可能性のある情報が5件記載されていたことが判明し、第一報が訂正されました。
PeakManagerには本来、クレジットカード情報を入力する専用項目はなく、店舗側などが備考欄へ任意に入力したものとみられます。
EPARKリラク&エステによると、実在するカード情報かどうかや記載内容の正確性は確認できておらず、いずれも有効期限は過ぎているとしています。
第一報では暗号化されたパスワードも対象に
7月31日の第一報では、氏名や住所などに加え、暗号化されたパスワードも漏えいした可能性があるとして、PeakManagerのマイページ利用者にパスワード変更を呼び掛けていました。
同じパスワードを他サービスでも使い回している場合は、念のため他サービスについても変更しておいた方が安全です。
現時点で二次被害は確認されず
一方、EPARKリラク&エステは9月24日時点で、今回の情報漏えいに起因する個人情報の不正利用、金銭的被害などの二次被害は確認していないとしています。
また、削除されたデータは復旧済みで、調査ではEPARKリラク&エステの他システムまで影響が広がった痕跡も確認されていません。
具体的な侵入経路や攻撃手法については、同様の攻撃を誘発する可能性があるとして公表されていません。
「漏えいのお知らせ」を装った詐欺にも注意
大規模な個人情報漏えいが発生すると、そのニュース自体を利用したフィッシング詐欺が発生する危険があります。
EPARKリラク&エステは、今回の問題への対応を理由にメールやSMSでクレジットカード番号やセキュリティコードの入力を求めることはないと説明しています。
「情報漏えい対象者です」「カードを停止してください」「本人確認が必要です」などとしてリンクを開かせるメールやSMSには注意が必要です。
今回の第二報で何が変わったのか
今回の記事で最も重要なのは、数字が3,300万から2,218万へ変わったことではありません。
7月31日時点では「漏えいした可能性」だった顧客情報について、9月24日のフォレンジック調査で「外部へ転送された」と確認されたことです。
さらに、施術時の申し送りなどに記録された健康状態など、要配慮個人情報に該当するデータまで一部含まれていたことも明らかになりました。
PeakManagerは店舗側が顧客情報を管理するサービスです。
そのため、「自分はEPARKを使ったことがないから関係ない」と即断するのではなく、過去に利用した整体院、サロン、接骨院、鍼灸院などから案内が届いた場合は内容を確認した方がよいでしょう。
EPARKリラク&エステは、新たに公表すべき事実が判明した場合には今後も公表するとしています。
第一報の「最大約3,300万レコード漏えいの可能性」から、第二報では「約2,218万レコードの外部転送を確認」へ。
今回の9月24日の発表は、事件の規模を単に修正したものではなく、情報流出が現実に起きていたことを裏付けた重要な続報です。
【出典】株式会社EPARKリラク&エステ「不正アクセスと個人情報漏えいに関するお知らせ(第二報)」「不正アクセスによる個人情報漏えいの可能性に関するお知らせ(第一報)」、PeakManager公式サイト
コメント